goby — 1261个poc红队版
Goby是一款新的网络安全测试工具,由赵武Zwell(Pangolin、JSky、FOFA作者)打造,它能够针对一个目标企业梳理最全的攻击面信息,同时能进行高效、实战化漏洞扫描,并快速地从一个验证入口点,...
 3年前
DudeSuite Web Security Tools 渗透测试工具 – 少量邀请码发放~
0x01 工具介绍 DudeSuite(Dude Suite Web Security Tools)是一款轻量化集成化的Web渗透测试工具集程序,程序包含了多种常见的渗透测试场景适用的功能:重放及爆破、漏洞验证、端口...
1年前
目录扫描新姿势,躺着挖src
灵感近来做渗透给网站扫描目录的时候突然来了个灵感,目录扫描作为渗透的必备流程,常常能发现许多意想不到的惊喜,但是我们扫描目录常常也比较局限,扫描的目录也比较表面,那怎么能更全面的进...
 3年前
Acunetix-v24.10.241106172-Windows破解安装稳定使用教程
象征性的收费是为了防止乱用乱采集。请理解!Awvs更新日志:15.2.221208162新的安全检查更新了 WordPress 插件漏洞扫描。添加了 AjaxPro.NET 专业反序列化 RCE ( CVE-2021-23758 )漏洞检查。改...
3年前V免签二开易支付版源码+PC端监控(本站自用此功能可稳定运行)
V免签二开易支付版,程序自带易支付接口都可以对接。个人免签收款最佳方案,稳定不掉线,秒回调。V免签二开易支付版源码介绍对接方式:易支付(程序自带易支付接口都可以对接)里面有自带SDK文...
3年前
WPS国际汉化版
WPS国际版:一场“极简主义”的惊艳提到WPS,你可能立刻联想到一个功能强大却稍显复杂的办公软件。然而,海外版的WPS却给人一种焕然一新的体验:简洁的界面、专注核心功能、无广告的操作体验。...
1年前漏洞复现:wordpress-xmlrpc.php漏洞攻击
今天打工赚窝囊费的时候,碰到一个wordpress,后台路径改了,无法找到后台,然后发现有wp-json和xmlrpc.php,准备用自己的博客测试一下。思路为利用wp-json查看用户名,然后利用xmlrpc.php进行暴...
3年前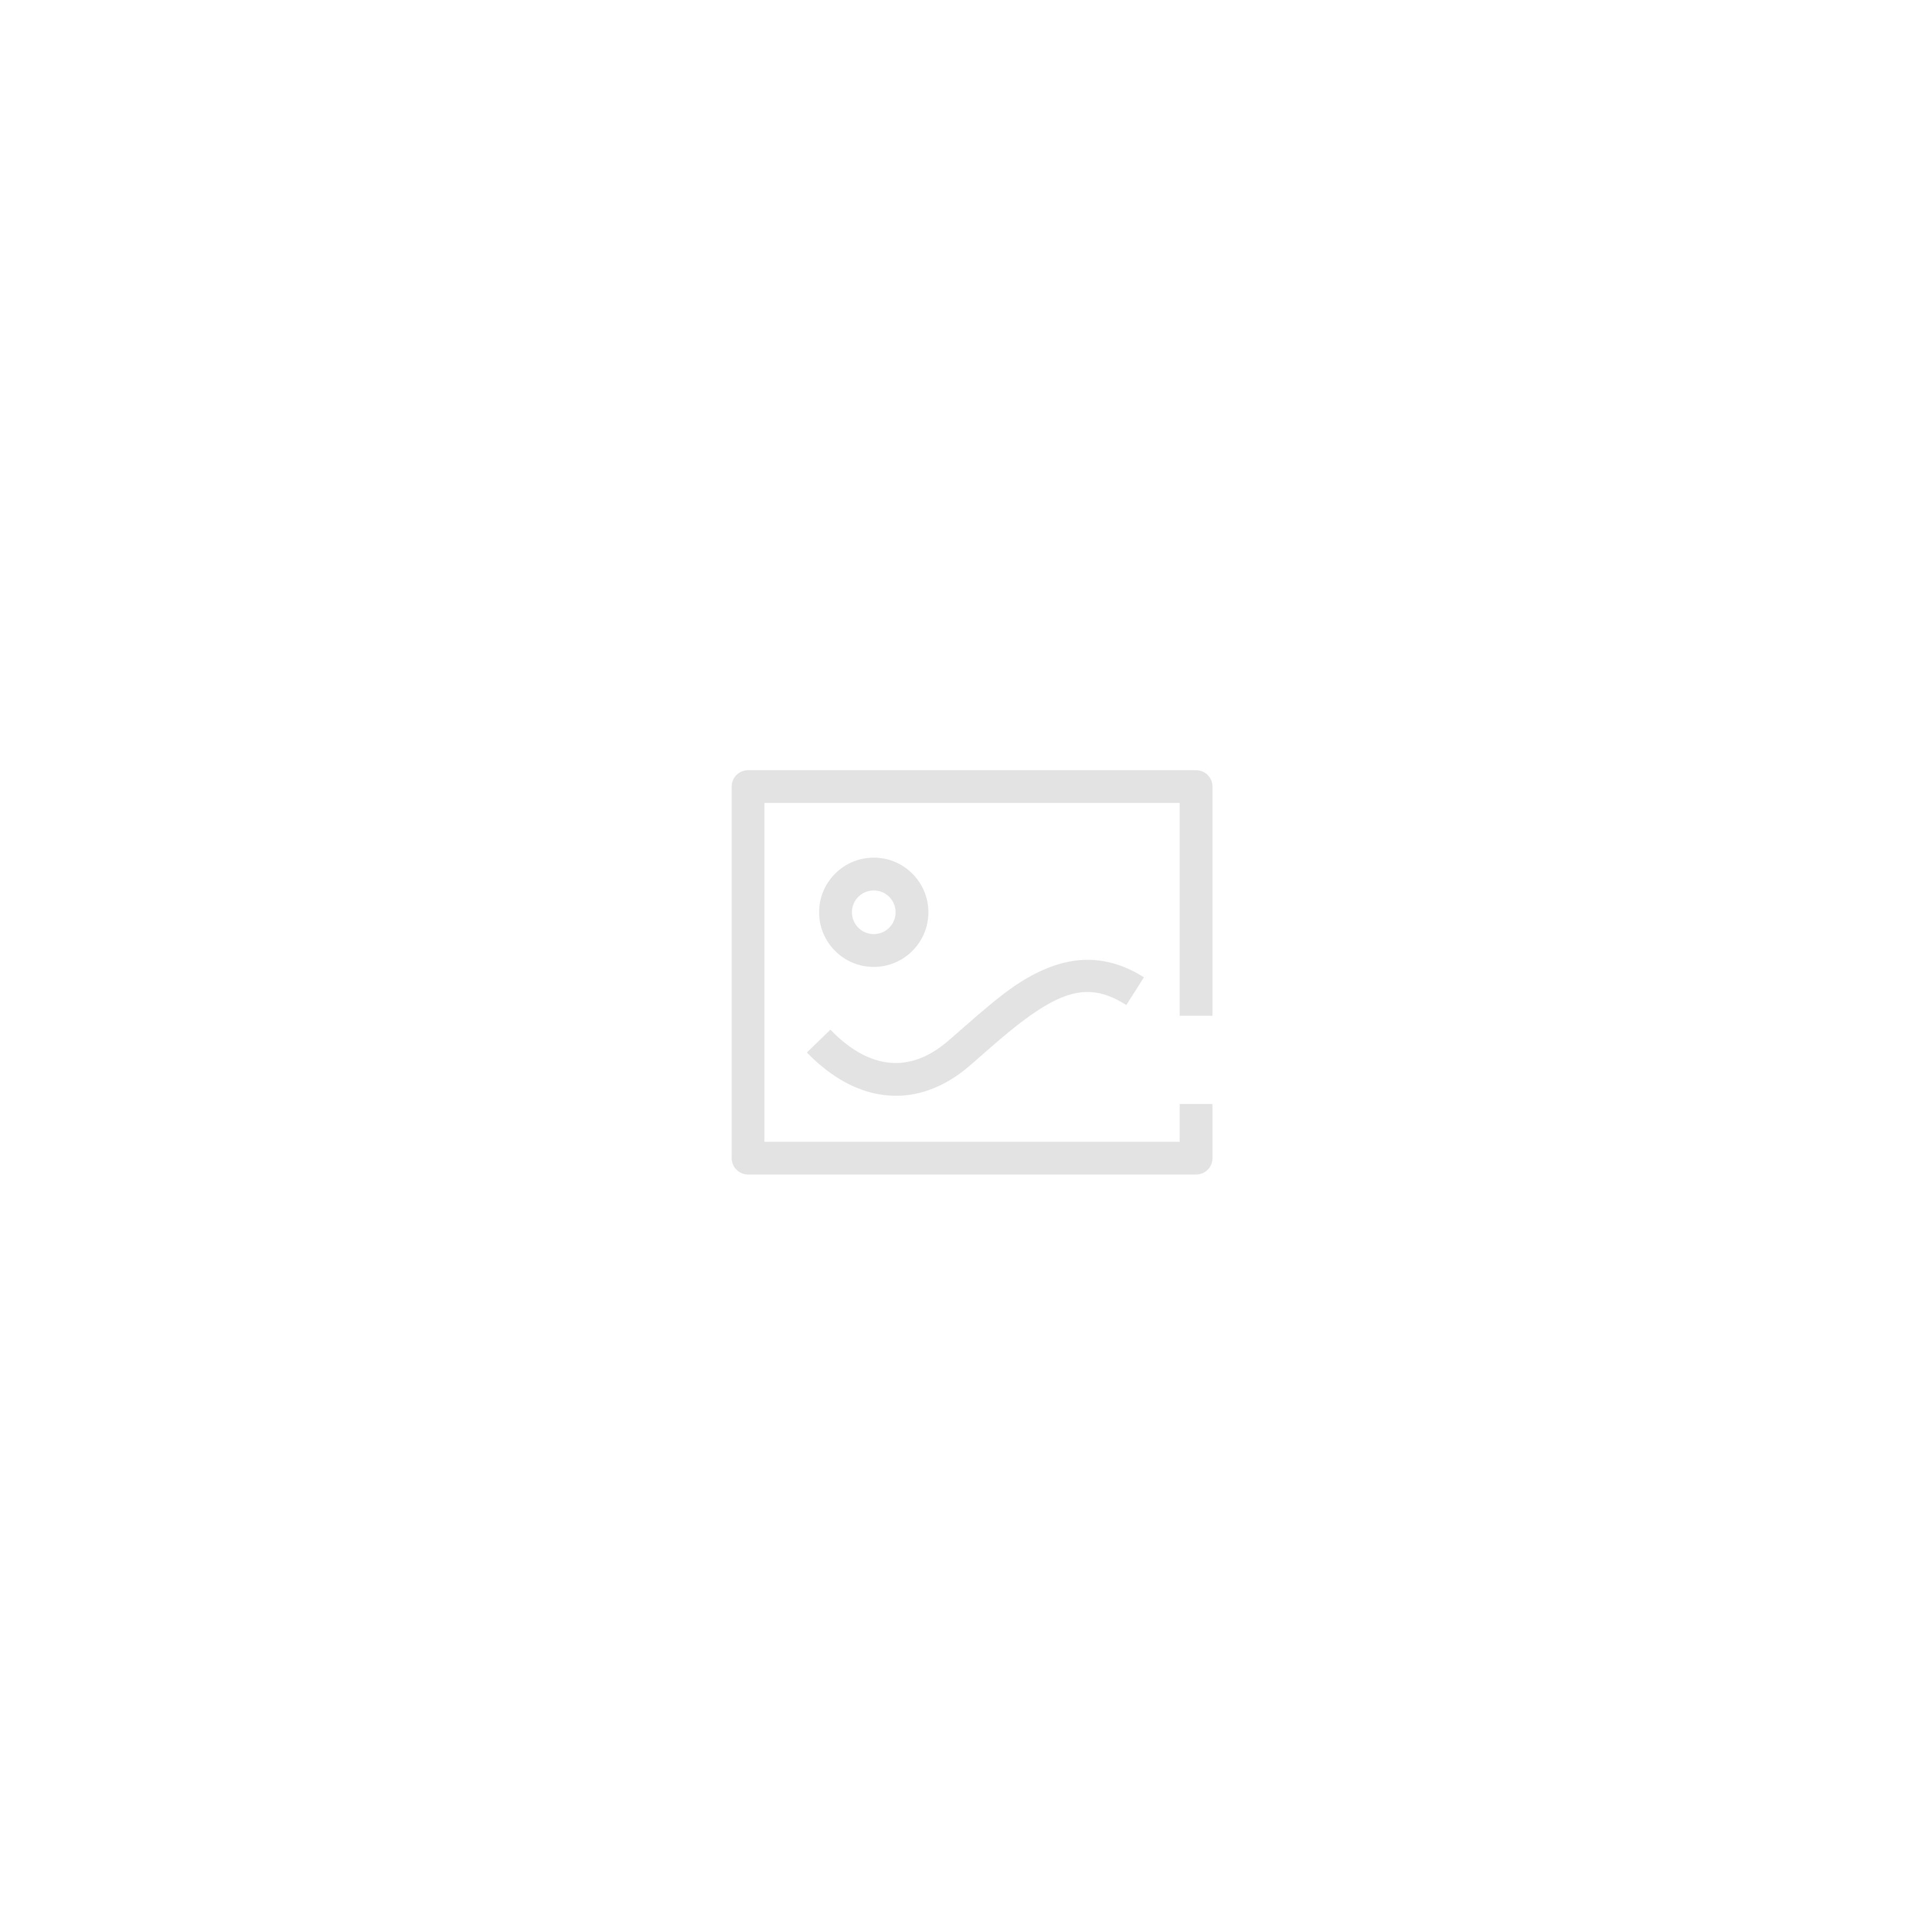
2023年8月HVV漏洞情报
360 天擎终端安全管理系统前台文件上传漏洞(XVE-2023-24865).txt泛微 ShowDocsImagesql注入漏洞.txt泛微E-Office9文件上传漏洞 CVE-2023-2648 POC.pdfMetabase validate 远程命令执行漏洞CVE-...
3年前dedecms 文件上传 (CVE-2019-8933)
打开靶场访问页面在url后面加dede访问后台界面,输入admin/admin进入后台点击模板 - 默认模板管理 - 新建模板先保存shell.htm,写入一句话然后去 生成 - 更新主页html 将路径shell.htm写入选择主...
2年前
数据库写马的三种姿势
平常碰到SQL注入感觉也不是很多了,除非一梭哈直接sql-shell或者cmd-shell,这种情况还是比较难遇到的。又或者碰到数据库弱口令等等情况,所以就来记录一下。说是三种方式,其实就into outfile和...
3年前找某cms的弱口令开始”上云”
今天在某地打工赚窝囊费,然后看朋友最近批量挖cms的弱口令交src,还换了腾讯视频的半年会员,菜鸡表示很羡慕。然后机缘巧合之下,找到某cms的后台路径和默认账户和密码,准备大干一场。当然那...
3年前漏洞复现:(CVE-2019-18371)Xiaomi 路由器 任意文件读取漏洞
一、漏洞简介小米路由器的nginx配置文件错误,导致目录穿越漏洞,实现任意文件读取(无需登录)可直接获取stok登录后台页面。二、漏洞影响Xiaomi Mi WiFi 路由器三、复现过程由于nginx配置不当...
4年前关于某次授权的大型内网渗透测试
背景:接到朋友邀请,要进行一个授权站点的渗透,但是进去实际环境才发现是多域控主机。也学习了很多后渗透手法,比较受益匪浅。前期渗透:打点:(任意文件上传)直接发现头像处任意文件上传,...
3年前
渗透实战|记一次曲折的EDU通杀漏洞挖掘
1.挖掘思路/xx1-server/下actuator端点泄露--heapdump转储文件获取用户名密码-js中发现xx2和xx3路径中actuator端点泄露-尝试RCE(失败)-swagger-ui信息泄露-编写poc(批量)2./xx1-server/下actu...
3年前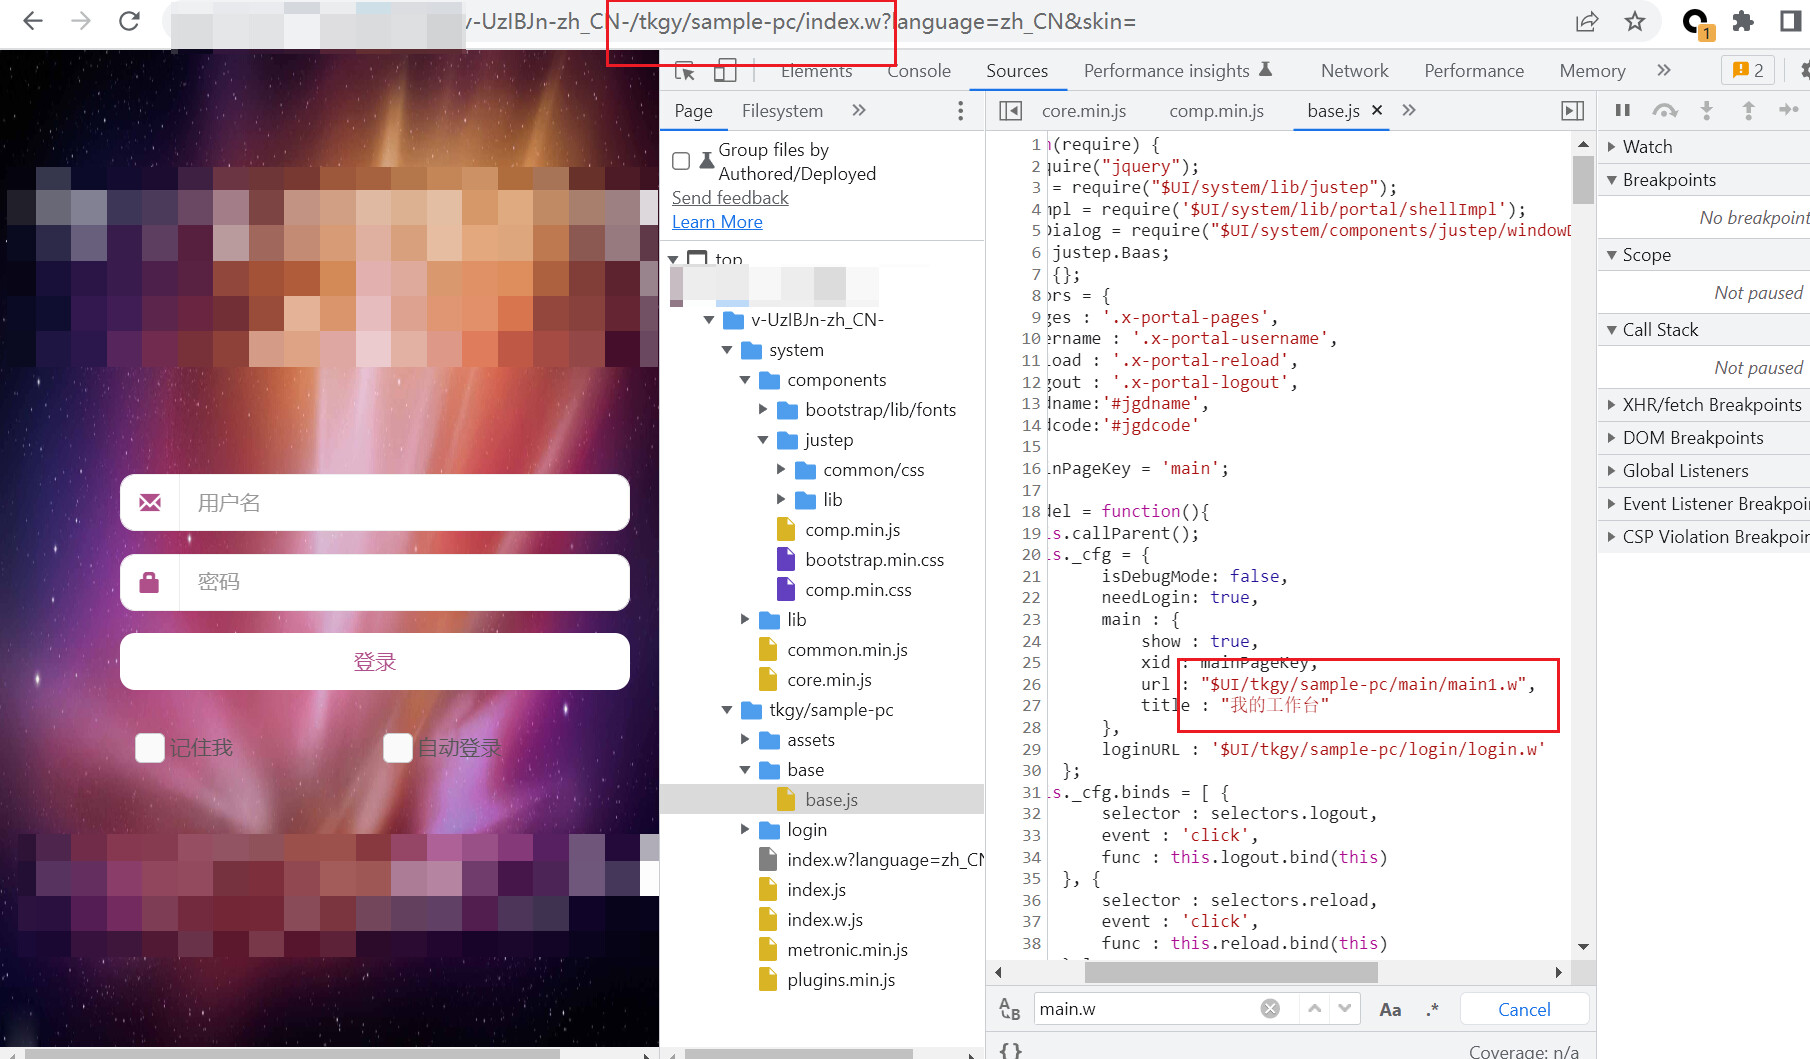
地级市HVV | 未授权访问合集
0x00 前言上周参加了某地级市HVV,忙的没时间发文章。本文对HVV过程中出现的未授权或者通过特殊手段绕过的一些未授权案例进行分享。0x01 案例一某事业单位接口泄露发现过程在js中发现与登录界面...
3年前
记一次攻防演练实战总结
记一次攻防演练实战总结对前阵子的攻防演练比赛进行总结,分享一些个人的思路和方法0x01 外网打点资产发现多测绘平台搜索https://hunter.qianxin.com/https://fofa.info/https://quake.360.cn/...
3年前最新发布第2页
排序
漏洞复现:(CVE-2019-18371)Xiaomi 路由器 任意文件读取漏洞
一、漏洞简介小米路由器的nginx配置文件错误,导致目录穿越漏洞,实现任意文件读取(无需登录)可直接获取stok登录后台页面。二、漏洞影响Xiaomi Mi WiFi 路由器三、复现过程由于nginx配置不当...
4年前
Ollama 目录遍历致代码执行漏洞 CVE-2024-37032
漏洞描述Ollama 是一款开源 AI 模型项目,可方便打包,加快部署 AI 模型流程。2024 年 6 月 24 日,互联网上披露 CVE-2024-37032 Ollama 目录遍历致代码执行漏洞。由于通常情况下 Ollama 没有认...
1年前
使用Cloudflare代理为纯IPv6站点添加IPv4访问
使用Cloudflare代理为纯IPv6站点添加IPv4访问随着IPv6的普及,越来越多的网站开始采用纯IPv6架构。然而,由于部分网络环境仍仅支持IPv4,纯IPv6站点可能无法被所有用户访问。为了解决这一问题,...
1年前
如何把DeepSeek接入个人微信以及公众号
工具描述 基于大模型搭建的聊天机器人,同时支持 微信公众号、企业微信应用、飞书、钉钉 等接入,可选择GPT3.5/GPT-4o/GPT-o1/ DeepSeek/Claude/文心一言/讯飞星火/通义千问/ Gemini/GL...
1年前
远程开机电脑笔记记录
Wake-on-LAN开启我电脑直接安装了一个ToDesk,发现ToDesk可以远程开机ToDesk远程开机链接不明白为何还需要另一台设备保持todesk在线 这多难受 我都长期在线了,还需要远程开机???多此一举这...
1年前
对大批量的资产梳理的一个python脚本
对于资产梳理的思路通过正则,先去判断是否为合法IPv4地址,主要是由于ipv4地址是可以扫描端口进行测试的。然后将中文冒号替换为为英文冒号对纯IP的判断要求为:只包含数字和点没有http/https无...
1年前渗透实战|记一次曲折的EDU通杀漏洞挖掘
1.挖掘思路/xx1-server/下actuator端点泄露--heapdump转储文件获取用户名密码-js中发现xx2和xx3路径中actuator端点泄露-尝试RCE(失败)-swagger-ui信息泄露-编写poc(批量)2./xx1-server/下actu...
3年前地级市HVV | 未授权访问合集
0x00 前言上周参加了某地级市HVV,忙的没时间发文章。本文对HVV过程中出现的未授权或者通过特殊手段绕过的一些未授权案例进行分享。0x01 案例一某事业单位接口泄露发现过程在js中发现与登录界面...
3年前飞牛OS云端部署,快速启动你的专属服务器!
飞牛私有云是一套轻量、高效的 NAS 系统解决方案,适用于个人和中小型企业在 VPS 上快速部署自己的私有云存储环境。本教程将带你使用一条命令,在 Debian 或 Ubuntu 系统的 VPS/云服...
8个月前FindSomething 2.0.18 免费
插件介绍FindSomething由陌陌安全残笑老哥开发的浏览器扩展,是一款优秀的被动式信息收集工具,用于展示浏览器打开的页面相关的网站资产和敏感信息。支持收集的信息类型如下:域名 IP/端口 网站...
1年前